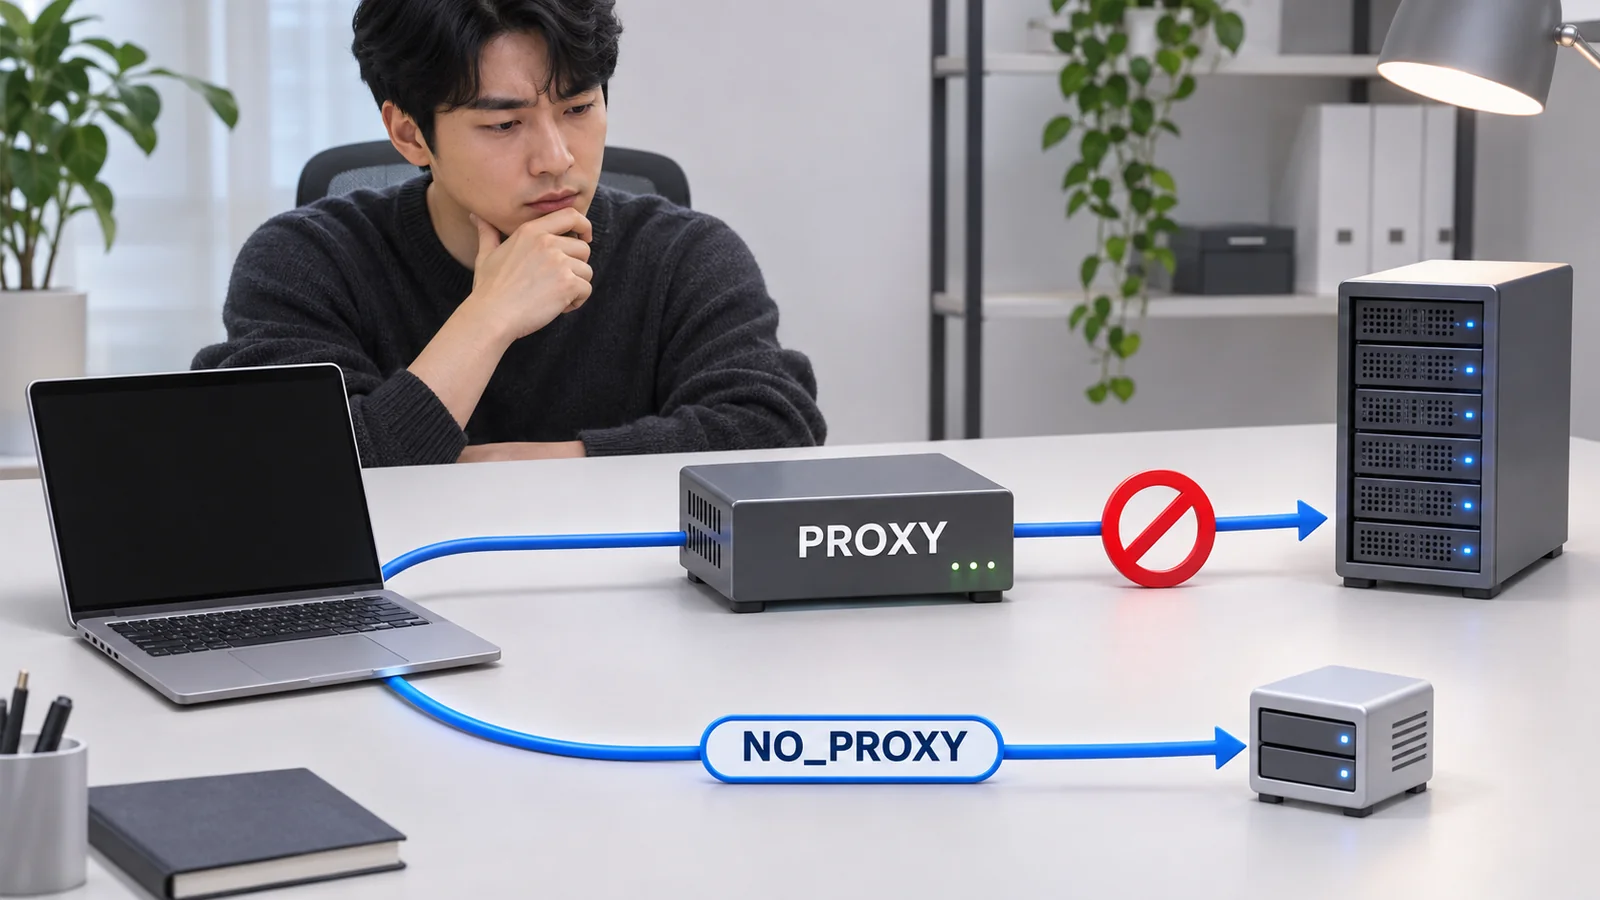
파이썬 requests 프록시 오류는 코드에 프록시를 적었는지만 볼 것이 아니라, 실행 환경변수와 NO_PROXY, 세션 설정이 합쳐진 결과를 순서대로 확인해야 해결 방향이 보입니다. ProxyError가 나거나 Cannot connect to proxy라는 문구가 보이면 예외 체인과 프록시 설정을 먼저 확인하고, 그 안에 407이 있는지도 살펴보세요. HTTPS 대상에서 인증서 오류가 이어진다면 프록시 루트 CA와 verify 설정을 확인하되, 진단을 위해 verify=False를 기본 해법으로 삼지는 않습니다.
브라우저에서는 되는데 예약 실행에서만 실패하는 경우도 같은 원칙으로 볼 수 있습니다. 두 프로그램의 실행 계정과 환경변수, 시스템 프록시 및 인증서 설정을 각각 확인해야 차이를 좁힐 수 있기 때문입니다.
1. 먼저 오류가 어느 구간에서 났는지 나눕니다
오류 문자열을 한 덩어리로 보지 말고 다음처럼 분류해 보십시오.
ProxyError는 프록시 연결 실패를 나타냅니다.Cannot connect to proxy라는 문구가 함께 보이더라도 주소나 포트가 원인이라고 단정하지 말고 예외 체인과 실행 환경을 확인하십시오. Requests는 urllib3의ProxyError를 자체ProxyError로 감싸므로 내부 오류도 살펴보는 것이 좋습니다.407 Proxy Authentication Required: 원 서버가 아니라 프록시가 클라이언트 인증을 요구한 응답입니다. RFC 9110에 따르면 이 응답에는Proxy-Authenticate정보가 포함되며, 클라이언트는Proxy-Authorization으로 인증 정보를 보낼 수 있습니다.401 Unauthorized: 원 서버가 인증을 요구하는 응답입니다. 407과 인증 주체가 다릅니다.403 Forbidden: 유효한 인증 정보가 있어도 원 서버가 접근 권한 부족으로 거부할 수 있는 응답입니다.CERTIFICATE_VERIFY_FAILED: 프록시 연결 또는 HTTPS 대상 인증서의 신뢰 체인 문제를 의심할 단계입니다. 407을 인증서 오류로 해석하면 확인 순서가 꼬입니다.
HTTPS CONNECT 과정에서 프록시가 407을 반환했을 때 응답 객체 대신 ProxyError와 내부 오류가 나타난 사례가 urllib3 저장소에 있습니다. 모든 환경에서 같은 형태로 나타난다는 뜻은 아니므로 응답 객체가 없어도 예외 체인에 407이 있는지 확인하고, 비밀값을 제거한 뒤 인증 문제인지 관리자와 살펴보십시오.
요청 URL, 프록시 비밀번호, Proxy-Authorization 값은 로그에 남기지 마십시오. 확인용 출력은 호스트와 포트처럼 비밀값을 제외한 정보만 남기는 편이 안전합니다.
2. 코드에 없는데 프록시를 쓰는 이유를 확인합니다
Requests는 환경 설정을 신뢰하는 세션 동작을 제공하고, 환경변수와 요청 설정을 병합할 수 있습니다. 따라서 코드에 proxies를 쓰지 않았어도 실행 환경의 HTTP_PROXY, HTTPS_PROXY, NO_PROXY 또는 소문자 변형이 요청 경로에 영향을 줄 수 있습니다. urllib.request도 프로토콜별 <protocol>_proxy 환경변수를 기본적으로 읽으므로, 터미널과 예약 실행기의 환경이 다르면 결과도 달라질 수 있습니다.
진단할 때는 값을 통째로 출력하지 말고 변수의 존재 여부와 주소의 scheme·호스트·포트만 확인하십시오. 특히 예약 실행에서는 로그인 셸에서 보이는 환경변수가 그대로 전달된다고 가정하지 않는 것이 좋습니다. os.getenv()가 None일 때의 실행 환경 확인은 파이썬 os.getenv()가 None일 때 확인하는 순서와 실행 중단 기준도 이어서 참고할 수 있습니다.
3. NO_PROXY와 session.proxies를 따로 검증합니다
NO_PROXY는 지정한 호스트를 프록시에서 제외하기 위한 설정입니다. 로컬 주소와 내부 API를 한꺼번에 기대하지 말고, 실제 요청 호스트가 제외 목록의 호스트·도메인·포트 표현과 맞는지 확인하십시오. Python 공식 문서도 no_proxy에 프록시를 사용하지 않을 호스트를 쉼표로 지정할 수 있고 포트를 포함할 수 있다고 설명합니다.
그다음 세션 설정을 봅니다. Requests 문서에 따르면 session.proxies는 환경변수 프록시에 의해 덮어써질 수 있으므로, 특정 요청에 반드시 적용해야 하는 프록시는 요청별 proxies 인자로 명시하는 편이 분명합니다. 프록시 URL에는 scheme이 필요하므로 http:// 또는 https://를 빠뜨리지 않았는지도 확인하십시오.
프록시 주소와 제외 목록은 형식이 다릅니다. 프록시 주소는 인증정보를 제외한 scheme·호스트·포트를 확인하고, NO_PROXY는 실제 대상 호스트와 목록을 비교하되 내부 주소가 노출되지 않도록 주의하십시오. 실제로 어떤 설정이 최종 적용됐는지는 대상 호스트 하나를 정해 직접 연결, NO_PROXY 적용, 프록시 적용의 경우를 정책이 허용하는 범위에서 나누어 확인해야 합니다.
4. 프록시 인증과 TLS 신뢰 문제를 구분합니다
응답이나 예외 체인에서 407이 확인되면 프록시 관리자에게 필요한 인증 방식과 계정의 적용 위치를 확인해야 합니다. 프록시 URL에 인증정보를 넣는 방식은 로그·프로세스 목록·오류 메시지에 노출될 위험이 있으므로, 운영 환경에서는 비밀 저장 방식과 실행기의 환경 전달 방식을 함께 점검하십시오.
TLS 인증서 오류라면 대상 서버와 프록시의 인증서 신뢰 조건을 확인하고, 프록시가 사용하는 루트 CA가 필요한 환경인지 관리자에게 문의합니다. Requests는 verify에 CA bundle 경로를 지정할 수 있고 REQUESTS_CA_BUNDLE 또는 CURL_CA_BUNDLE 환경변수도 사용할 수 있습니다. 이 경우 목적은 검증을 끄는 것이 아니라, 조직에서 승인한 CA bundle을 올바른 실행 환경에 연결하는 것입니다.
HTTPS URL에 HTTP 프록시 URL을 쓰는 것 자체가 곧 오류라는 뜻은 아닙니다. 중요한 것은 프록시 URL의 scheme과 프록시가 HTTPS 연결을 중계하는 방식, 그리고 로컬에서 신뢰하는 CA 조건이 맞는지입니다. 이 세 가지를 분리해서 확인해야 설정을 무작정 바꾸지 않게 됩니다.
5. trust_env를 바꿀 때의 판단 기준
환경변수 프록시를 의도적으로 사용하지 않아야 하는 독립 실행이라면 Session.trust_env가 환경 설정을 신뢰하는 동작과 관련된다는 점을 확인하고, 애플리케이션의 연결 정책에 맞춰 조정할 수 있습니다. 반대로 회사 네트워크처럼 프록시가 필수인 환경에서 무조건 꺼 버리면 직접 연결 실패로 바뀔 수 있습니다.
따라서 trust_env 변경은 “오류를 없애는 옵션”이 아니라 연결 경로를 선택하는 운영 결정입니다. 변경 전후에 같은 대상 URL, 같은 실행 계정, 같은 로그 항목으로 비교하고, 프록시가 필요한 네트워크인지 관리자에게 먼저 확인하십시오.
확인 순서 요약
- 프록시 연결 실패나 TLS 인증서 오류를 살피고, 예외 체인에도 407이 있는지 확인합니다.
- 예약 실행 프로세스에서
HTTP_PROXY·HTTPS_PROXY·NO_PROXY의 존재와 안전한 요약 정보를 확인합니다. - 요청 대상 호스트가
NO_PROXY조건과 맞는지, 프록시 URL에 scheme이 있는지 봅니다. - 고정해야 하는 요청은
session.proxies만 믿지 말고 요청별proxies설정을 검토합니다. - 407이면 프록시 인증 정책을, TLS 오류면 승인된 CA bundle과
verify경로를 확인합니다. - 마지막으로 직접 연결·환경변수 사용·
trust_env조정 중 운영 정책에 맞는 선택을 합니다.
이 순서를 따르면 “requests가 왜 프록시를 쓰는가”와 “인증 문제인가 인증서 문제인가”를 분리해서 판단할 수 있습니다. 원인과 실행 환경을 확인하지 않은 채 프록시를 바꾸거나 인증서 검증을 끄는 것은 다음 장애를 만들 수 있으니, 비밀값을 보호한 진단 결과를 기준으로 네트워크 관리자 또는 서비스 담당자에게 필요한 정보만 전달하십시오.